- الأمان
- الخصوصية
- بيانات العملاء
- مشاريع صغيرة
كيف تبقى بيانات عملائك لك، بكلمات بسيطة
قواعد بيانات منفصلة، ومفاتيح خارج الشيفرة، وHTTPS، وفحص قبل كل نشر، وحماية من الإساءة: ماذا يعني كل منها لعملائك، بكلمات بسيطة.
قراءة 4 دقائق
باختصار
يأتمنك عملاؤك على أسمائهم وأرقام هواتفهم وطلباتهم وحجوزاتهم، فاسأل أي جهة تبني برنامجك عن خمسة أمور: فصل بياناتك عن بيانات المشاريع الأخرى، ومكان حفظ المفاتيح، وعمل كل صفحة عبر HTTPS، وفحص كل تعديل قبل نشره، وما يمنع سيل التسجيلات الوهمية. ويشرح هذا الدليل كل أمر منها بلا مصطلحات معقدة.
حين يحجز عميل موعداً أو يرسل طلباً في موقعك، فهو يسلّمك شيئاً شخصياً: اسمه، ورقم هاتفه، وأحياناً عنوانه، وسجلاً بما اشتراه. وأغلب أصحاب المشاريع لا يرون أبداً أين تُحفظ هذه البيانات ولا كيف تُحمى. لا تحتاج أن تصبح خبيراً في الأمان، لكن يجب أن تعرف ما يكفي لتطرح الأسئلة الصحيحة.
يشرح هذا الدليل، بكلمات بسيطة، الطبقات التي تُبقي بيانات المشروع آمنة ومنفصلة، وما الذي تحمي منه كل طبقة، وما الذي تسأل عنه قبل أن تأتمن أي جهة على عملائك.
قواعد بيانات منفصلة: سجلاتك في مكانها الخاص
قاعدة البيانات هي المكان الذي يحفظ فيه موقعك سجلاته: العملاء والطلبات والحجوزات والرسائل. وبعض المنصات تحفظ سجلات كل المشاريع في قاعدة بيانات واحدة كبيرة مشتركة، وتعتمد على البرنامج ليُظهر لكل مشروع سجلاته وحدها. قد ينجح ذلك، لكن خطأً واحداً في البرنامج قد يُظهر لمشروعٍ سجلاتِ مشروع آخر. ومشكلات من هذا النوع، أي أن يرى أحدهم بيانات لا يحق له رؤيتها، تتصدر قائمة OWASP Top 10، وهي قائمة معروفة بأشهر مخاطر أمان الويب.
أما التصميم الأكثر أماناً فيعطي كل مشروع قاعدة بيانات خاصة به، ومساحة تخزين خاصة لملفاته وصوره. وعندها لا شيء يمكن أن يختلط: سجلاتك ليست في المكان نفسه مع سجلات أي أحد آخر.
اسأل: «هل لموقعي قاعدة بيانات ومساحة تخزين خاصة به، أم يتشاركها مع مشاريع أخرى؟»
المفاتيح وكلمات المرور خارج الشيفرة
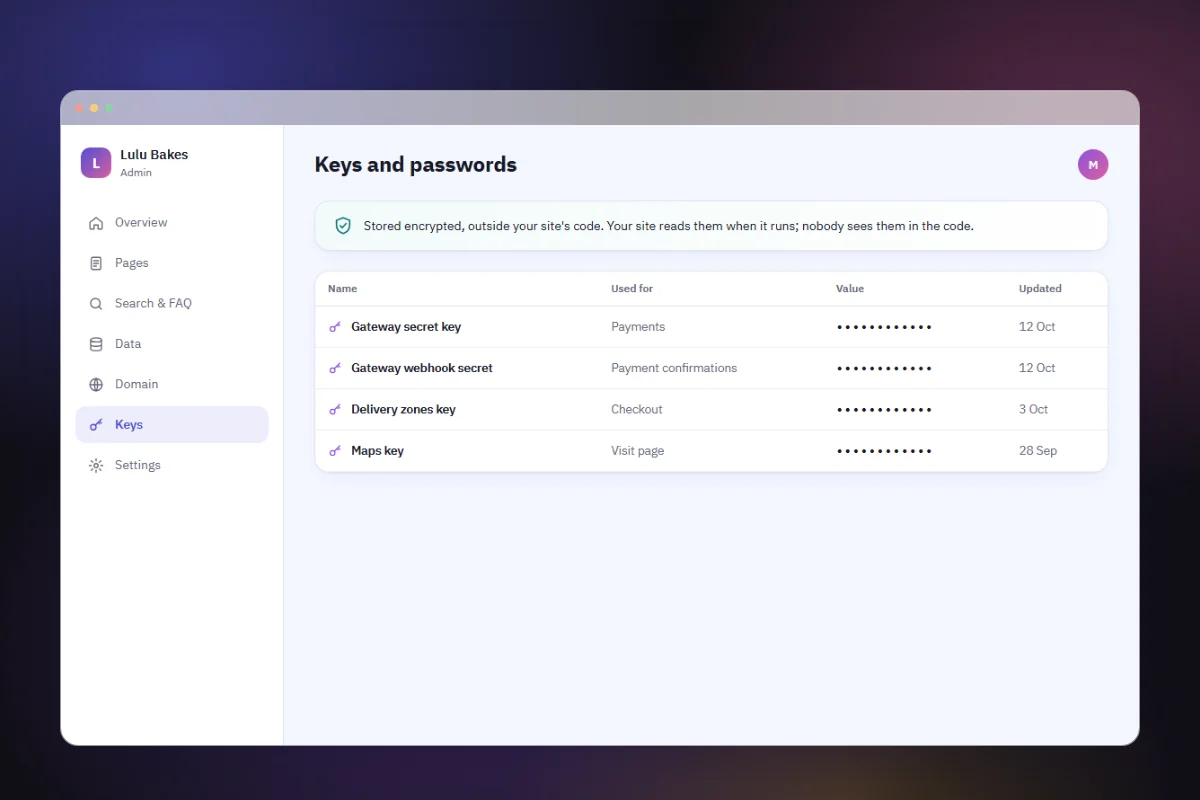
يستخدم الموقع مفاتيح سرية ليتصل بخدمات أخرى، مثل بوابة الدفع. فإن كُتبت هذه المفاتيح داخل شيفرة الموقع، استطاع كل من يرى الشيفرة أن يستخدمها، سواء كان مبرمجاً مستقلاً أو شريكاً سابقاً أو أي شخص حصل على نسخة منها. ويذكر دليل OWASP لإدارة المفاتيح السرية المفاتيحَ المتروكة في الشيفرة مشكلةً شائعة.
والطريقة الأكثر أماناً أن تُضاف المفاتيح إلى الموقع العامل بشكل منفصل، عند نشره، فلا تكون أبداً جزءاً من الشيفرة ولا من أي نسخة تُنزَّل منها.
اسأل: «أين تُحفظ مفاتيح الدفع الخاصة بي؟ وهل تظهر يوماً في الشيفرة التي أنزّلها؟»
بيانات البطاقات لا تمر على موقعك
أكثر بيانات البطاقات أماناً هي البيانات التي لا تحتفظ بها أصلاً. فحين يدفع العملاء في صفحة الدفع الآمنة لبوابة الدفع نفسها، يذهب رقم البطاقة إلى البوابة لا إلى موقعك. وهذا يُبعد مشروعك عن أغلب قواعد أمان البطاقات المعروفة باسم PCI DSS، ويعني أنه لا توجد لديك بيانات بطاقات يمكن أن تتسرب.
اسأل: «هل يكتب العملاء بيانات بطاقاتهم في موقعي، أم في صفحة البوابة؟»
HTTPS في كل صفحة
HTTPS هو القفل الذي تراه في شريط العنوان في المتصفح. يشفّر ما ينتقل بين هاتف العميل وموقعك، فلا يمكن قراءة نموذج حجز أُرسل عبر شبكة واي فاي في مقهى وهو في الطريق. ويحتاج إلى شهادة، تصدرها وتجددها تلقائياً خدمات مثل Let's Encrypt. ويجب أن تستخدمه كل صفحة، لا صفحة الدفع وحدها، على دومينك الخاص كما على الرابط المجاني.
اسأل: «هل تعمل كل صفحة عبر HTTPS، ومن يجدد الشهادة؟»
كل تعديل يُفحص قبل نشره
البرامج تتغير كثيراً: قائمة أسعار جديدة، وصفحة جديدة، وإصلاح هنا وهناك. وكل تعديل فرصة لتعطيل شيء ما أو لإدخال ثغرة. والجهة الحريصة تشغّل كل نسخة جديدة، وتفتح صفحاتها، وتفحص شيفرتها، ومن ذلك البحث عن شيفرة غير آمنة، قبل أن تحل محل النسخة التي يستخدمها عملاؤك. وإن فشلت الفحوص، يبقى الموقع العامل كما هو.
اسأل: «ماذا يحدث لموقعي المنشور إن عطّل تعديلٌ شيئاً؟»
الحماية من الإساءة
ليس كل زائر عميلاً. فهناك برامج آلية تجرّب آلاف كلمات المرور على صفحات تسجيل الدخول، أو تملأ نماذج التواصل برسائل عشوائية. والحماية الجيدة تحدّ من عدد الطلبات التي يمكن أن تصل في وقت قصير، وتتحقق من البريد الإلكتروني عند إنشاء الحسابات، ولا تسمح للموقع بالاتصال إلا بالخدمات التي يُفترض أن يستخدمها.
اسأل: «ما الذي يمنع سيل التسجيلات أو الرسائل الوهمية في موقعي؟»
ما يبقى مسؤوليتك
حتى مع كل ما سبق، تبقى بعض الأمور بيدك:
- اجمع ما تحتاجه فقط. لا أرقام بطاقات، ولا صور بطاقات مدنية إلا إن احتجتها فعلاً.
- احمِ حساب دخولك. كلمة مرور قوية لا تكررها في مكان آخر، ولا تشاركها مع عدة أشخاص.
- احفظ ملفات التصدير في مكان خاص. نسخة سجلاتك تضم بيانات عملائك، فاحفظها بعناية.
- أخبر عملاءك بما تحتفظ به. صفحة خصوصية واضحة باللغتين تبني الثقة.
كيف تُبقي دروازة بيانات عملائك منفصلة
تبني دروازة البرنامج الذي يقوم عليه مشروعك، وهذه الطبقات جاهزة فيه لا متروكة لك. فلكل موقع يحفظ بيانات قاعدة بيانات ومساحة تخزين خاصة به، منفصلة عن كل موقع آخر. والمفاتيح وكلمات المرور، مثل مفاتيح بوابة الدفع، تُضاف إلى الموقع بأمان عند نشره، ولا تُكتب أبداً في شيفرته ولا في نسخة الشيفرة التي تنزّلها. ويدفع العملاء في صفحة الدفع الآمنة للبوابة نفسها، فلا تمر بيانات البطاقات على موقعك. وكل موقع، على رابطه المجاني أو على دومينه الخاص، يعمل عبر HTTPS، وتُجهَّز شهادته تلقائياً.
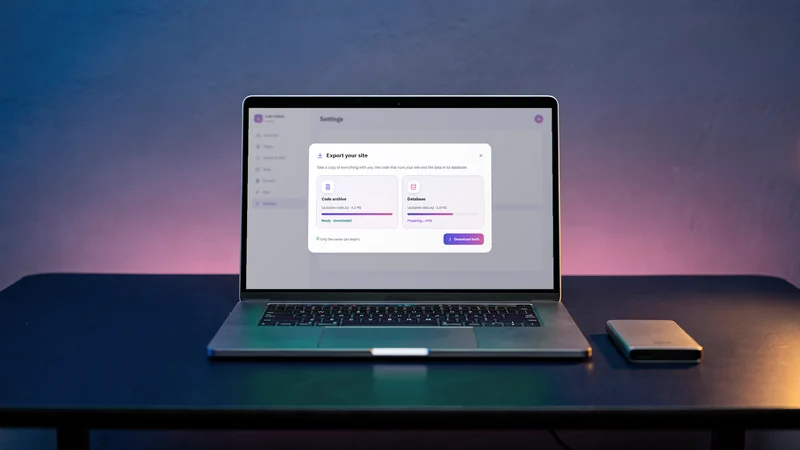
والاستضافة مُدارة، ولا تُنشر النسخة الجديدة إلا بعد أن تنجح فحوصها، ومنها فحص بحثاً عن شيفرة غير آمنة، وتصل التعديلات إلى موقعك عبر دروازة، فلا تتولى أي نشر تقني بنفسك. ولتسجيل الدخول والنماذج العامة حدود تمنع سيل الطلبات، ولا يتصل الموقع إلا بالخدمات المسموح بها، والحسابات على المنصة محمية بالتحقق من البريد الإلكتروني وفحص التسجيلات الآلية. وتصدّر لوحة التحكم سجلاتك بصيغة CSV، وفي الخطط المدفوعة: الخطط المدفوعة تستطيع تنزيل الشيفرة المصدرية للموقع ونسخة من قاعدة بياناته في ملف SQL. أما الصور والملفات المرفوعة إلى الموقع فليست ضمن التنزيل بعد. ولا أحد يستطيع أن يعد بأن نظاماً ما آمن تماماً، ودروازة لا تعد بذلك. يمكنك أن تبدأ مجاناً وترى كيف سيُجهَّز موقعك.
أسئلة شائعة
ماذا يعني فعلاً «قاعدة بيانات منفصلة لكل موقع»؟
يعني أن سجلات موقعك، مثل العملاء والطلبات والحجوزات، تُحفظ في قاعدة بيانات خاصة بها، لا في قاعدة مشتركة مع مشاريع أخرى. ولصورك وملفاتك مساحة تخزين خاصة أيضاً. فلا شيء يمكن أن يختلط بين المشاريع، لأن السجلات ليست في المكان نفسه أصلاً.
لماذا يجب ألا تكون مفاتيح الدفع داخل الشيفرة؟
لأن كل من يرى الشيفرة يستطيع استخدامها. فالشيفرة تُشارَك مع المبرمجين، وتُنسخ في النسخ الاحتياطية، وتُنزَّل. أما المفاتيح التي تُضاف إلى الموقع العامل بشكل منفصل لحظة نشره، فتبقى خارج كل هذه النسخ.
هل أحتاج HTTPS إن كنت لا أستقبل مدفوعات؟
نعم. نماذج الحجز ونماذج التواصل وصفحات تسجيل الدخول كلها تحمل بيانات شخصية، وHTTPS يحميها في طريقها من هاتف العميل إلى موقعك. والمتصفحات أيضاً تحذّر الزوار من الصفحات التي لا تستخدمه. فيجب أن تستخدمه كل صفحة.
هل يوجد موقع آمن تماماً؟
لا، واحذر ممن يقول ذلك. ما تستطيع توقعه هو طبقات: بياناتك منفصلة، والمفاتيح خارج الشيفرة، وHTTPS في كل مكان، وفحص قبل كل تعديل، وحدود تمنع الإساءة. ثم أدِّ دورك: اجمع ما تحتاجه فقط، واحمِ حساب دخولك.
المصادر
راجعنا المعلومات التي قد تتغير من مصادرها في التواريخ المذكورة.
- OWASP Top 10: أكثر مخاطر أمان تطبيقات الويب شيوعاًowasp.orgروجع في
- دليل OWASP المختصر لإدارة المفاتيح السريةcheatsheetseries.owasp.orgروجع في
- Let's Encrypt: كيف تُصدر شهادات HTTPSletsencrypt.orgروجع في
- مجلس معايير أمان صناعة بطاقات الدفع (PCI)pcisecuritystandards.orgروجع في